Article
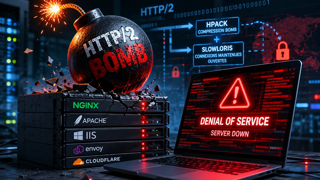
HTTP/2 Bomb : une nouvelle attaque DoS menace NGINX, Apache, IIS, Envoy et Cloudflare Pingora
Une nouvelle technique d’attaque baptisée HTTP/2 Bomb vient d’être dévoilée par la société de sécurité Calif. Elle vise les configurations HTTP/2 par défaut de plusieurs serveurs web majeurs, dont NGINX, Apache httpd, Microsoft IIS, Envoy et Cloudflare Pingora. L’impact est sérieux : un attaquant distant pourrait provoquer un déni de service en saturant rapidement la mémoire du serveur.
larevuegeek 60